Foto do cartão no WhatsApp: por que guardar número e CVV aumenta o risco para o negócio
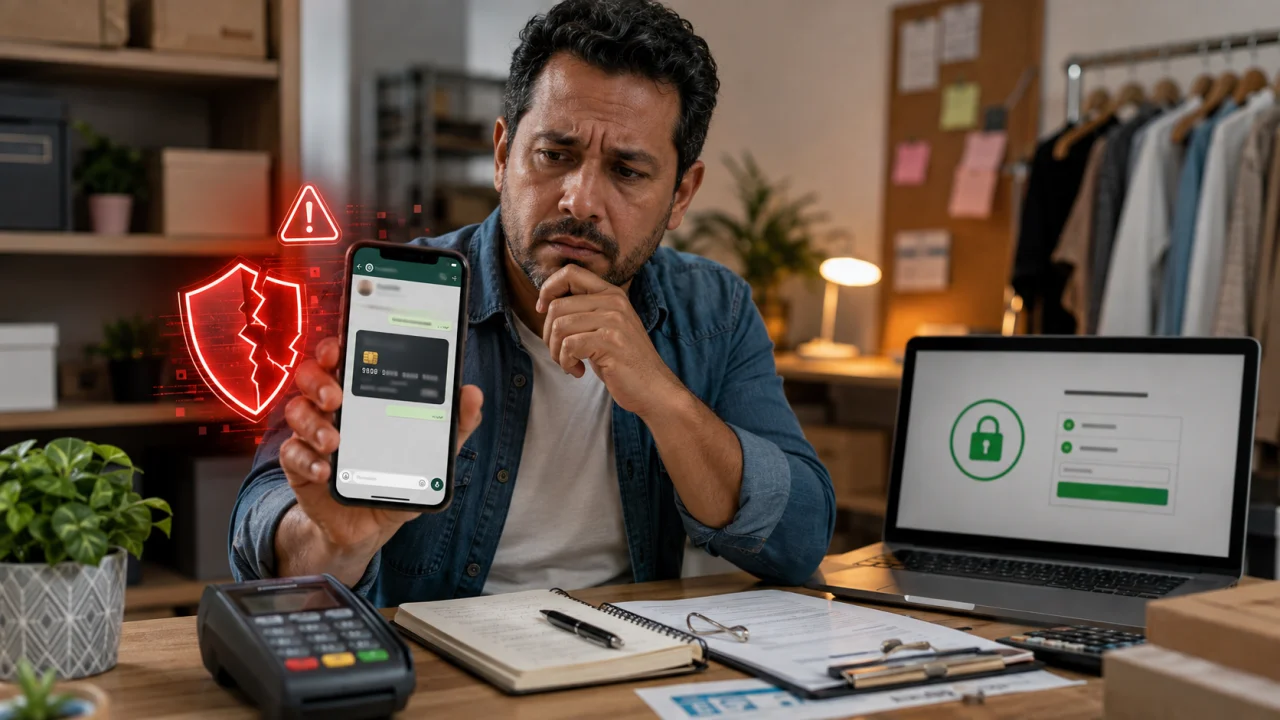
Receber uma imagem do cartão pode parecer prático para cobrar depois, mas transforma conversas e celulares em locais de armazenamento de dados financeiros sensíveis.
Um cliente envia pelo WhatsApp uma fotografia do cartão de crédito e escreve: “Pode cobrar daqui a pouco”. Na imagem aparecem número, validade, nome e CVV. O vendedor deixa a conversa salva para utilizar os dados quando precisar concluir a cobrança.
Você pode gostar:
8 ideias para ganhar renda extra agora MEI atrasado? Veja como regularizar Cartões para autônomos: aprovação rápidaA prática parece simples, principalmente em pequenos negócios que vendem à distância. O problema é que o estabelecimento acaba criando um arquivo informal de informações de cartão dentro de celulares, computadores, backups e contas de mensagens.
O risco não está apenas em alguém utilizar o cartão indevidamente. Existem também regras específicas para proteção de dados usados em pagamentos.
O CVV, por exemplo, é considerado dado sensível de autenticação pelo padrão PCI DSS e não pode ser armazenado depois que a transação é autorizada, nem mesmo de forma criptografada. A autorização do próprio cliente para guardar esse código não elimina essa restrição.
Por isso, WhatsApp não deveria funcionar como carteira de cartões dos clientes.
Foto do cartão concentra vários dados em um único arquivo
Uma fotografia pode mostrar praticamente tudo o que alguém precisa para tentar determinadas transações sem presença física do cartão.
Na frente podem aparecer nome, número e validade. No verso, dependendo do modelo, está o código de segurança.
Se essa fotografia permanece salva em uma conversa, ela pode acabar replicada em vários lugares.
O vendedor visualizou pelo celular. O WhatsApp pode estar aberto também no computador. O aparelho pode possuir backup. Outro funcionário pode acessar a conta comercial. O telefone pode ainda ser perdido ou roubado.
Cada nova cópia amplia a superfície de exposição.
Mesmo quando ninguém age de má-fé, um dado enviado para resolver uma única compra pode continuar armazenado muito depois de a venda terminar.
CVV não deve ser guardado para cobrar novamente no futuro
Essa é uma diferença importante entre receber um dado para autorizar determinada compra e armazená-lo para utilizações futuras.
O código de segurança pode ser solicitado em operações sem cartão presente quando necessário para a autorização.
Depois que aquela operação foi autorizada, porém, o PCI DSS proíbe a retenção do CVV.
A regra vale mesmo se o comerciante acreditar que encontrou uma maneira segura de protegê-lo.
Guardar o código criptografado, anotado em um sistema ou preservado dentro de uma fotografia continua sendo armazenamento.
Também não resolve pedir ao cliente uma mensagem dizendo “autorizo vocês a guardar meu CVV”.
O padrão não considera essa autorização uma exceção para retenção posterior.
“Sempre compro aqui” não transforma o WhatsApp em cofre
O problema aparece principalmente com clientes recorrentes.
Imagine uma pousada que possui hóspedes frequentes ou uma empresa que presta serviços mensalmente para os mesmos compradores.
Pode parecer eficiente pedir a foto do cartão uma única vez e utilizá-la sempre que surgir nova cobrança.
Na prática, isso cria uma espécie de cartão em arquivo de maneira improvisada.
Soluções profissionais de recorrência utilizam tecnologias próprias justamente para que o comerciante não precise conservar CVV ou consultar repetidamente os números completos do cartão.
O cliente cadastra o meio de pagamento em um ambiente preparado para isso, e o sistema utiliza credenciais apropriadas para as cobranças futuras.
Essa estrutura é muito diferente de abrir uma conversa antiga e copiar os dados de uma fotografia.
Link de pagamento reduz a circulação dos dados pela empresa
Para vendas remotas pontuais, uma alternativa mais simples é o link de pagamento.
O estabelecimento gera a cobrança e envia o endereço ao cliente.
É o próprio consumidor quem informa seus dados no ambiente de pagamento.
O funcionário não precisa perguntar o número do cartão, receber fotografia nem digitar CVV em uma conversa interna.
Além de reduzir a circulação dessas informações, o processo cria um registro mais organizado da cobrança.
A loja continua precisando acompanhar aprovação, entrega e eventuais contestações, mas deixa de assumir desnecessariamente a tarefa de armazenar os dados usados para autenticar o cartão.
Recorrência deve usar recurso próprio para recorrência
Quando a cobrança realmente precisa acontecer todos os meses, enviar um novo link sempre pode não ser a melhor experiência.
Nesse cenário, existem soluções de pagamento recorrente.
O cliente faz uma adesão inicial e autoriza as próximas cobranças conforme as condições contratadas.
Os sistemas conseguem manter uma referência segura ao meio de pagamento sem depender de o lojista guardar uma imagem contendo CVV.
Isso serve para academias, escolas, assinaturas, clubes e outros serviços continuados.
A diferença é importante: o estabelecimento continua capaz de cobrar novamente, mas não precisa transformar seu celular em banco de dados de cartões.
Apagar a conversa depois é melhor do que manter, mas não é a estratégia ideal
Alguém pode pensar em receber a fotografia, utilizar os dados e apagar imediatamente a mensagem.
Isso reduz parte do risco em comparação com manter a imagem indefinidamente.
Ainda assim, o negócio precisa considerar se a própria coleta daquele dado naquele canal é realmente necessária.
Mensagens podem ter sido abertas em outros dispositivos, incluídas em backups ou copiadas antes da exclusão.
Além disso, dados de cartão recebidos por uma empresa podem colocar aqueles sistemas e processos dentro de obrigações de segurança que não existiriam caso o pagamento fosse feito diretamente em uma plataforma preparada para isso.
A melhor proteção é reduzir ao máximo a quantidade de dados financeiros que o estabelecimento recebe e armazena.
Cliente também deve ser orientado a não enviar a foto
A prevenção pode começar no atendimento.
Se alguém oferece enviar a imagem do cartão pelo WhatsApp, o vendedor pode responder que não é necessário e encaminhar uma forma de pagamento adequada.
Essa orientação protege os dois lados.
O consumidor evita espalhar seus dados em conversas e o comerciante evita assumir uma informação que não precisa possuir.
O mesmo vale para fotos de frente e verso separadas, números digitados em mensagens ou áudios informando cartão e CVV.
Trocar o formato não elimina o problema central: os dados continuam circulando fora do fluxo destinado ao pagamento.
Pequeno negócio não precisa virar especialista em segurança de cartão
A solução prática não é exigir que todo comerciante monte uma infraestrutura sofisticada de proteção de dados.
É justamente o contrário.
Quanto menos o negócio precisar tocar nesses dados, menor tende a ser a complexidade.
Para uma venda remota, link de pagamento ou checkout apropriado pode deixar o preenchimento com o próprio cliente. Para mensalidades, soluções de recorrência evitam armazenar CVV para cobrar novamente.
A fotografia do cartão resolve rapidamente a ausência do plástico, mas cria uma responsabilidade que pode durar muito mais do que aquela venda.
Leia também:
QR Code Pix: facilite a conciliação! Cartões para autônomos: aprovação rápida Atenção! Pix trocado: identifique desvio!WhatsApp é excelente para conversar com clientes, combinar pedidos e enviar informações. O que ele não deveria se tornar é uma gaveta digital cheia de números de cartão e códigos de segurança esperando a próxima cobrança.